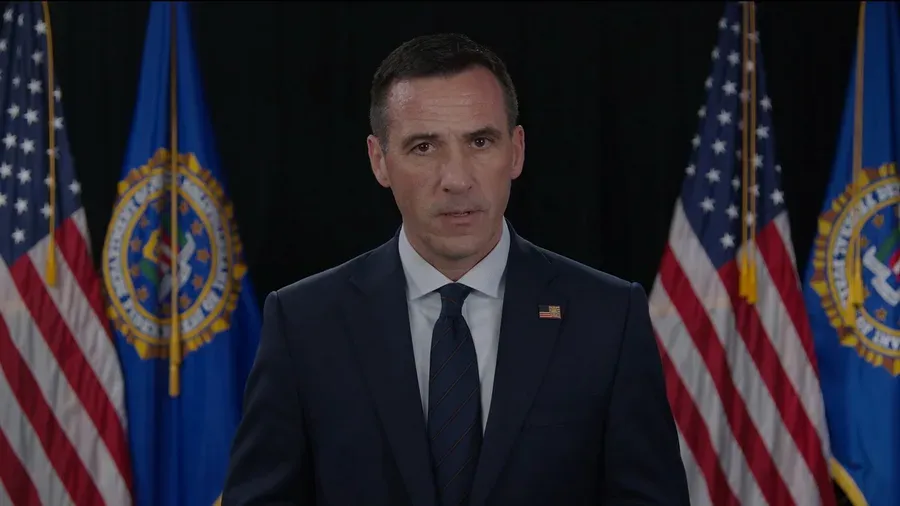
Федеральное бюро расследований США обратилось к членам известной хакерской группировки ShinyHunters с предложением добровольно сдаться закону. Спецслужбы предупредили киберпреступников, что у следствия появились новые зацепки после недавнего задержания одного из предполагаемых лидеров сообщества. Помощник директора киберподразделения ведомства Бретт Лезерман записал специальное видеообращение, в котором открыто заявил, что анонимность в сети иллюзорна, а изъятая инфраструктура уже помогает выходить на след остальных участников банды.
Поводом для столь уверенного заявления стал арест в Нидерландах. Местная полиция задержала в Амстердаме 24-летнего молодого человека, которого американские правоохранительные органы считают ключевой фигурой в иерархии ShinyHunters. Официально его имя не разглашается, однако специалисты по информационной безопасности идентифицировали его как Пепейна ван дер Стапа, известного в теневом сегменте интернета под псевдонимом Umbreon. Силовики изъяли все его цифровые носители и сейчас активно изучают хранящуюся на них информацию.
Группировка ShinyHunters давно находится в поле зрения международных правоохранительных органов. С прошлого года злоумышленники успели скомпрометировать системы более чем 140 организаций по всему миру. Своими целями они обычно выбирают корпоративные учетные записи, сторонних подрядчиков и облачные платформы, такие как Snowflake и Salesforce. Общая сумма полученных ими выкупов превышает 70 миллионов долларов. Хакеры похищают конфиденциальные базы данных, а затем шантажируют компании публикацией этих сведений, если те отказываются платить.
Публичное противостояние между киберпреступниками и ФБР обострилось буквально на прошлой неделе. Тогда хакеры заявили об успешном взломе портала для соискателей вакансий американского ведомства и краже от двух до трех терабайт данных. Добычей взломщиков якобы стали персональные и медицинские сведения действующих и бывших сотрудников бюро. Примечательно, что некоторые из пострадавших агентов вели расследования, связанные с государственной безопасностью, что делает утечку потенциально опасной.
Интересно, что за этот взлом ShinyHunters не требовали денег. Атака позиционировалась как месть за официальный отчет спецслужб, в котором хакеров обвинили во лжи, запугивании родственников жертв и ложных вызовах экстренных служб. Представители группировки назвали эти обвинения клеветой и заявили, что взлом правительственного ресурса — это масштабная маркетинговая кампания для защиты их деловой репутации. Теперь же ФБР наглядно демонстрирует, что готово довести расследование до конца и привлечь к ответственности каждого причастного.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев