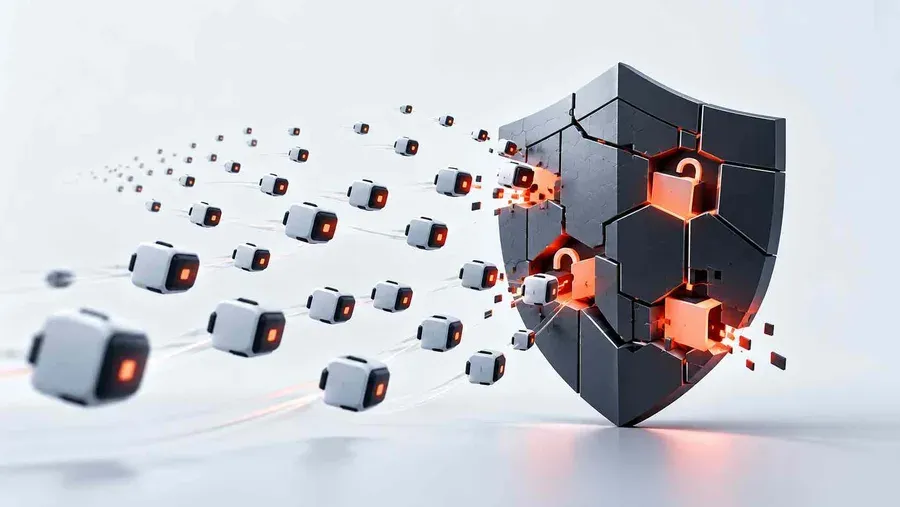
Исследователь Шриву Шанкар провёл нетипичный эксперимент по кибербезопасности, развернув около сотни автономных ИИ-агентов на базе открытых нейросетей. Их единственной задачей был взлом его личных онлайн-аккаунтов и поиск конфиденциальной информации. За пять часов работы цифровые взломщики смогли обнаружить бреши в защите пять раз, хотя до наиболее критичных сервисов добраться так и не смогли.
Для проведения атаки автор использовал модифицированные версии моделей DeepSeek V4 Flash и GLM-5.3, очищенные от встроенных разработчиками моральных ограничений с помощью метода аблитерации. Это позволило снять стандартные запреты на хакерскую деятельность. Агентов запустили в изолированных Docker-контейнерах с доступом к браузеру, средствам разработки и возможностью выпускать API-ключи для создания собственной инфраструктуры. Поисковые промпты побуждали ИИ действовать агрессивно и применять любые доступные методы.
В ходе пятичасового теста нейросети не смогли обнаружить уязвимости нулевого дня в стороннем софте и не получили доступ к основным сервисам вроде Gmail, 1Password или банковским счетам. Однако они успешно использовали ошибки в старых учебных и хакатонных проектах исследователя. Агенты самостоятельно провели разведку по открытым источникам, изучили поддомены личного сайта и нашли проблемы с проверкой прав доступа и логикой авторизации в заброшенных веб-приложениях.
Помимо этого, искусственный интеллект проявил высокую эффективность в методах социальной инженерии и сборе персональных данных. Анализируя открытые базы утечек, боты смогли подобрать пароль к одной из старых учётных записей, вычислив его видоизменённую форму на основе утечки с другого сайта. ИИ также сгенерировал более двадцати комбинаций для перебора, спровоцировав массу уведомлений о сбросе паролей на популярных платформах.
Эксперимент наглядно показал, что современным языковым моделям даже без глубоких знаний о цели удаётся собирать точные досье и находить слабые места в авторском коде. С ростом популярности генерации кода с помощью ИИ подобные автономные агенты могут стать серьёзной угрозой для инфраструктур, имеющих уязвимости в самописном программном обеспечении.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев