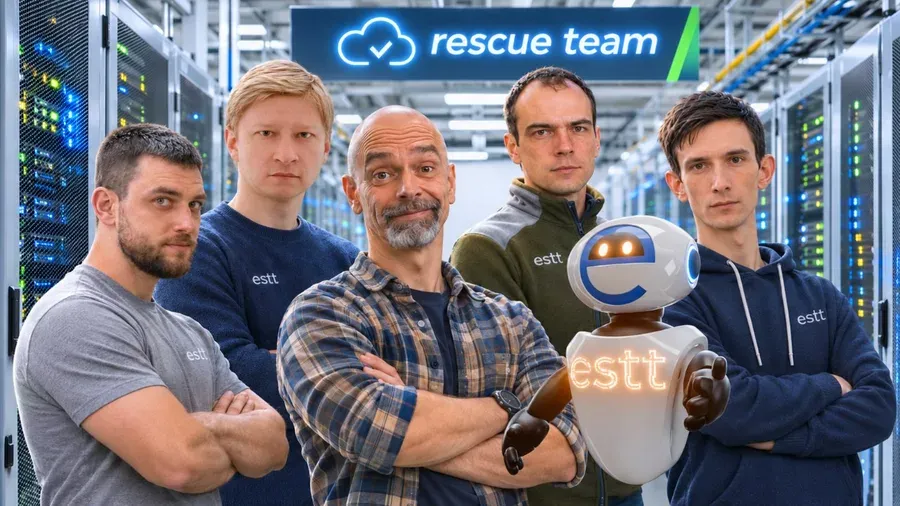
Российский хостинг-провайдер ESTT объявил о полном завершении восстановительных работ после серьезного технического инцидента, нарушившего работу сервисов компании. Специалистам удалось вернуть в строй виртуальные серверы, заново наладить сетевые параметры и запустить панель управления облачной инфраструктурой. В настоящий момент пользователи снова могут беспрепятственно управлять своими VPS, изменять конфигурацию виртуальных машин и создавать новые мощности.
Причиной масштабного сбоя, начавшегося 8 ноября 2026 года, стала атака с применением вредоносного ПО — программы-шифровальщика. Инцидент затронул преимущественно виртуализированные кластеры и внутренние системы управления облаком провайдера. При этом выделенные физические серверы клиентов не пострадали и продолжали функционировать в штатном режиме, поскольку инфраструктурный удар пришелся именно на виртуальную платформу.
Процесс ликвидации последствий оказался крайне трудоемким и занял около недели. Инженерам компании пришлось работать в круглосуточном режиме, поочередно восстанавливая узлы сети. Помимо прямого поднятия упавших серверов и настройки маршрутизации, техническая команда восстанавливала систему оплаты и обрабатывала огромный поток обращений в службу поддержки. Работа усложнялась тем, что при устранении одних неполадок специалисты регулярно сталкивались с новыми сопутствующими сбоями в архитектуре.
Для клиентов облачных сервисов подобные инциденты всегда становятся серьезным испытанием, так как недоступность VPS напрямую блокирует работу сайтов, приложений и внутренних сервисов бизнеса. Представители провайдера признали, что авария причинила пользователям немало неудобств, однако отметили и высокую степень поддержки со стороны сообщества, что помогло команде справиться с высокими нагрузками в критический период.
После завершения экстренных работ провайдер начал пересмотр систем защиты. Произошедшее наглядно продемонстрировало уязвимость облачных платформ перед современными шифровальщиками, поэтому компания уже приступила к комплексному усилению безопасности своей инфраструктуры, чтобы предотвратить повторение подобных инцидентов в будущем.

Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев