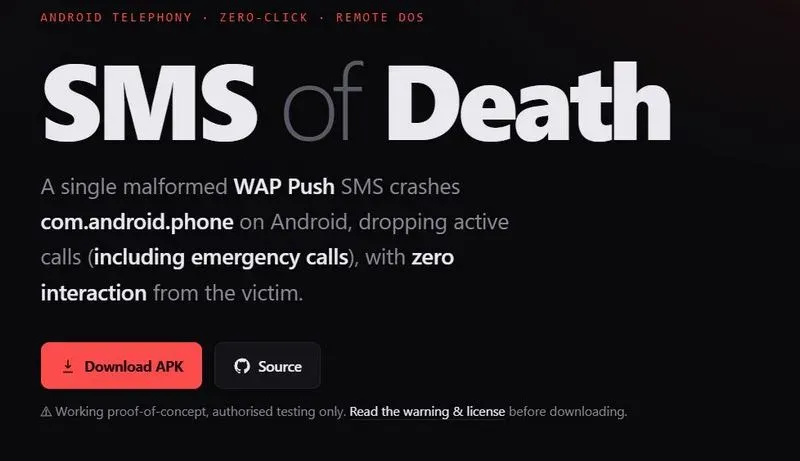
Исследователь в области кибербезопасности Марк Блащик раскрыл подробности и опубликовал рабочий эксплойт для критической уязвимости CVE-2026-58882 в операционной системе Android. Проблема, получившая название «SMS смерти», позволяет дистанционно вывести смартфон из строя с помощью вредоносных текстовых сообщений. Специально сформированное SMS вызывает сбой в системном компоненте, отвечающем за звонки, из-за чего моментально прерываются текущие вызовы, включая экстренные службы. Для полной блокировки устройства злоумышленнику достаточно отправить всего около 20 таких сообщений, после чего гаджет уходит в бесконечный цикл перезагрузки.
Опасность уязвимости заключается в её скрытности: вредоносные сообщения не отображаются в папке входящих и не вызывают привычных уведомлений. Поскольку система падает мгновенно, пользователь даже не успевает понять причину сбоя. При этом обычный сброс смартфона до заводских настроек не помогает избавиться от проблемы, так как оператор сотовой связи продолжает автоматически предпринимать попытки доставки неврученных SMS. Каждая такая попытка при включении устройства снова провоцирует падение ОС. Вытащить аппарат из этого состояния удастся разве что путем подключения к компьютеру для ручного удаления сообщений, что недоступно большинству обычных пользователей. Эксплойт уже протестирован на устройствах Google Pixel и Samsung Galaxy под управлением Android с 12 по 16 версию, а код опубликован автором на GitHub и специализированном сайте.
История взаимодействия исследователя с разработчиками операционной системы оказалась неоднозначной. Блащик впервые уведомил Google о баге еще 5 мая, однако компания неоднократно отклоняла отчет, не признавая проблему уязвимостью безопасности. Лишь после публичного раскрытия информации 29 октября стало известно, что инженеры технологического гиганта всё же подготовили патч еще в середине июня, а в июле распространили его в рамках предварительных обновлений. По имеющимся данным, ситуация стала результатом недопонимания между инженерами Google и специалистами команды обработки отчетов.
В итоге Google признала брешь критической и внесла её в ноябрьский бюллетень безопасности Android, а само исправление вошло в октябрьские патчи для Android 14–17. Опубликованные подробности совпали с изменениями в политике компании: весной Google пересмотрела программы вознаграждения за найденные уязвимости в Android и Chrome, подняв выплаты за сложные эксплойты до 1,5 миллиона долларов, но одновременно снизив премии за базовые ошибки, легко выявляемые с помощью искусственного интеллекта.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев