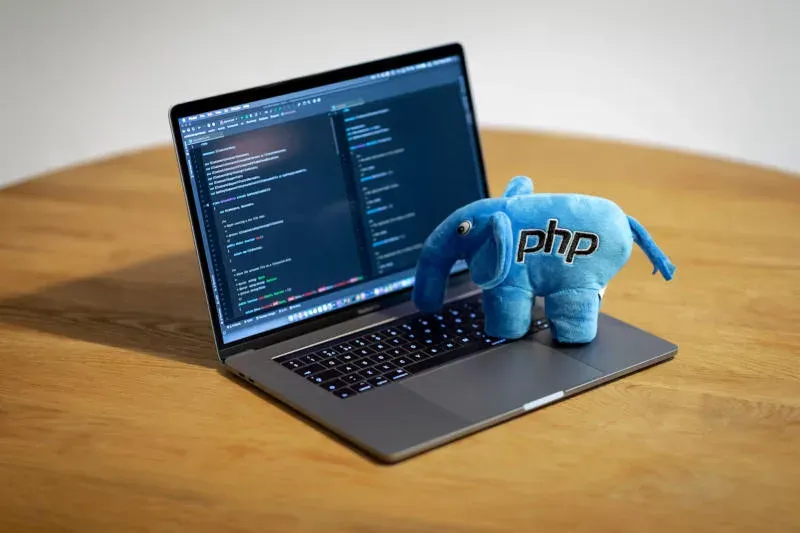
В языке программирования PHP обнаружили две критические уязвимости, получившие совместное название PHP2Shell. Бреши позволяют злоумышленникам удалённо выполнять произвольный программный код на серверах без прохождения авторизации, что открывает прямой путь к хищению конфиденциальных данных и перехвату контроля над инфраструктурой. Поскольку PHP остаётся фундаментом для огромной доли веб-сайтов глобальной сети, проблема моментально приобрела масштаб международного инцидента.
В связи с высокой опасностью происходящего профильные ведомства по кибербезопасности сразу нескольких государств, включая Агентство национальной безопасности США, а также профильные регуляторы Канады, Великобритании, Австралии, Сингапура и ЕС, выпустили срочные предписания. Системным администраторам рекомендовали незамедлительно применить выпущенные патчи. Если же оперативно закрыть бреши невозможно, инфраструктуру призвали временно отключить от глобальной сети во избежание компрометации.
К анализу ситуации и противодействию угрозе оперативно подключились крупнейшие технологические корпорации. Компания Amazon сообщила, что её система мониторинга подозрительной сетевой активности MadPot зафиксировала первые попытки зондирования уязвимостей ещё 17 октября, за некоторое время до их открытой публикации. Специалисты Google привлекли к работе языковую модель Gemini, чтобы всесторонне оценить опасность уязвимостей, смоделировать сценарии кибератак и удостовериться в надёжности подготовленных исправлений. В OpenAI подтвердили, что исследователи использовали искусственный интеллект для поиска этих багов, однако напомнили о сопутствующем риске: подобные продвинутые инструменты точно так же могут быть задействованы и злоумышленниками для автоматизации нападений.
Свою линию обороны выстроила и компания Cloudflare, зафиксировавшая атаки накануне публикации информации о проблеме и оперативно обновившая правила межсетевых экранов для веб-приложений. В свою очередь исследователи из компании VulnCheck развернули сети серверов-приманок, на которые немедленно посыпались запросы с IP-адресов Канады и Нидерландов. Был также зарегистрирован китайский IP-адрес, с которого предпринималась попытка исполнить код и прочитать данные, однако сервер вернул ошибку отсутствия страницы, и атака захлебнулась.
Аналитики из Patchstack уточнили, что после релиза официального обновления PHP их системы наблюдения в основном отмечают сканирование сети без признаков массового взлома. Тем не менее многие организации предпочли перестраховаться: сервис Pinboard, отдельные правительственные порталы Нидерландов и сервисы, связанные с проектами «Википедии», приняли решение временно приостановить работу на время проведения технических проверок.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев