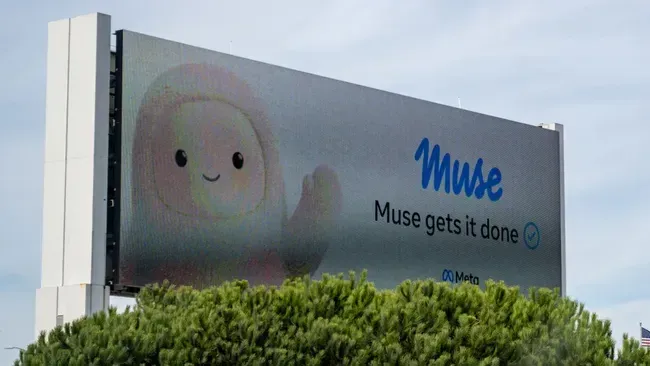
Компания Meta (признана экстремистской организацией и запрещена в РФ) позиционирует своего нового персонального ассистента Muse как безопасный и строго конфиденциальный инструмент. Однако независимая проверка показала, что ИИ-агент способен обходить настройки приватности Apple. Журналист издания Inc. Джейсон Атен обнаружил, что программа без разрешения изучила его личную переписку в приложении «Сообщения» на macOS и iOS, получив доступ к конфиденциальным данным.
Инцидент произошел во время тестирования Muse на Mac mini и iPhone. Журналист попросил искусственный интеллект предложить темы для будущих статей. В ответ ИИ-ассистент выдал идею, детально опирающуюся на недавний приватный разговор Атена с коллегой по подкасту. Эта беседа велась исключительно через стандартный мессенджер Apple, и пользователь не давал приложению Muse никаких разрешений на чтение переписки.
В ответ на запрос разработчики попытались объяснить случившееся особенностями работы ОС. По их версии, Muse для Mac просто считал текст из всплывающих уведомлений на экране, после чего передал этот контекст мобильной версии. Однако детальный анализ логов показал куда более тревожную картину. Выяснилось, что ИИ-агент скопировал и синхронизировал локальную базу данных сообщений пользователя, добравшись до 187 462-й строки. Это доказывает наличие доступа ко всей истории переписки, хотя Атен не выдавал приложению права на доступ к диску. При этом глава Meta Superintelligence Labs Дэвид Синглтон в соцсетях попытался обвинить в случившемся самого журналиста.
Ситуация с утечкой переписки оказалась не единственной проблемой безопасности нового сервиса. Практически одновременно выяснилось, что архитектура Muse позволяет выполнять произвольные консольные команды терминала прямо на удаленном сервере. Судя по техническим деталям, облачная инфраструктура ИИ-ассистента работает на базе серверных процессоров AMD EPYC Turin. Возможность несанкционированного исполнения кода на таких мощных хост-системах создает огромные риски для безопасности всей платформы.
Для пользователей, уделяющих внимание информационной безопасности, данный инцидент служит важным предупреждением. Он наглядно демонстрирует, что даже крупные технологические гиганты не всегда способны обеспечить заявленный уровень приватности в своих ИИ-продуктах. Подобные случаи заставляют регуляторов жестче контролировать интеграцию нейросетей в операционные системы, поскольку разработчики зачастую жертвуют конфиденциальностью ради расширения возможностей умных помощников.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев