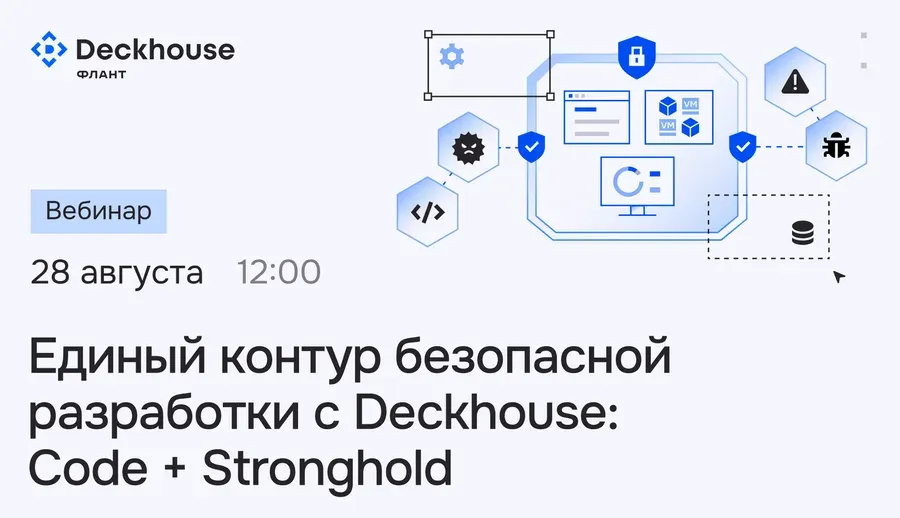
Те, кто хоть раз работал с CI/CD, знают: секреты в переменных проекта — это бомба замедленного действия. Они удобно загружаются из GitLab CI/CD Variables, но рано или поздно начинают мигрировать в логи сборок, артефакты, API-отчёты и даже через неочевидные утечки в сторонние сервисы. Проблема не только в том, что пароли и токены становятся доступны разработчикам с правами на чтение логов, — их ещё и невозможно нормально ротировать. Если ключ скомпрометирован, приходится вручную искать и менять его во всех местах, где он мог затеряться. Альтернатива в виде самописной интеграции Vault с GitLab CE хоть и работает, но превращает инфраструктуру в клубок хрупких скриптов, которые сложно поддерживать и ещё сложнее обновлять без ошибок.
Команда Deckhouse решила разорвать этот порочный круг, представив новую связку инструментов: Deckhouse Code для управления CI/CD и Deckhouse Stronghold для безопасного хранения секретов. Вместо того чтобы хранить чувствительные данные в переменных проекта, разработчики теперь могут подключать Stronghold к пайплайнам через плагин для GitLab. Это значит, что секреты никогда не попадают в логи сборок, не хранятся в истории репозитория и не доступны через API GitLab в открытом виде. Вместо них в пайплайне появляется временный токен доступа, который генерируется Stronghold на лету и автоматически уничтожается после выполнения задачи. Такой подход не только закрывает дыры в безопасности, но и избавляет от необходимости вручную ротировать ключи — Stronghold делает это автоматически по заданному расписанию.
На практике переход выглядит просто. Разработчик добавляет в конфигурацию CI/CD вызов Stronghold API вместо прописывания secrets. Stronghold отдаёт временный токен, который используется только для получения нужных данных из защищённого хранилища. Даже если кто-то получит доступ к логам сборки, он увидит только замаскированные символы вместо реальных значений. При этом весь процесс интеграции не требует написания дополнительных скриптов — достаточно установить плагин и настроить несколько строк конфигурации. Для команд, которые уже используют Vault, переход на Stronghold не станет проблемой: платформа поддерживает импорт существующих секретов и синхронизацию с уже настроенными хранилищами.
Важность такого решения сложно переоценить. По данным аналитиков, до 30% утечек данных в компаниях происходят именно через CI/CD-системы, где секреты хранятся неправильно. Deckhouse Stronghold решает эту проблему с минимальными изменениями в инфраструктуре, не требуя перестройки всей экосистемы. Для стартапов и небольших команд это особенно актуально: не нужно нанимать DevOps-инженеров для поддержки сложных схем безопасности или платить за дорогие коммерческие решения. А для крупных предприятий Stronghold становится удобным способом централизовать управление секретами без затрат на интеграцию с существующими системами.
Пока новая связка доступна в статусе бета-версии, но уже сейчас её могут протестировать все желающие. В ближайших планах Deckhouse — добавление поддержки других CI/CD-систем, таких как GitHub Actions и Jenkins, а также интеграция с Kubernetes Secrets. Если эксперимент удастся, это может стать новым стандартом безопасности для разработчиков, уставших бороться с вечными проблемами CI/CD.
Подписаться
Уведомления о новых комментариях пока не подключены.
Пожалуйста, войдите, чтобы прокомментировать
0 комментариев